Как сбалансировать экономические возможности и национальную безопасность в гонке ИИ? - ИНТЕРВЬЮ
Баку, 14 сентября, АЗЕРТАДЖ
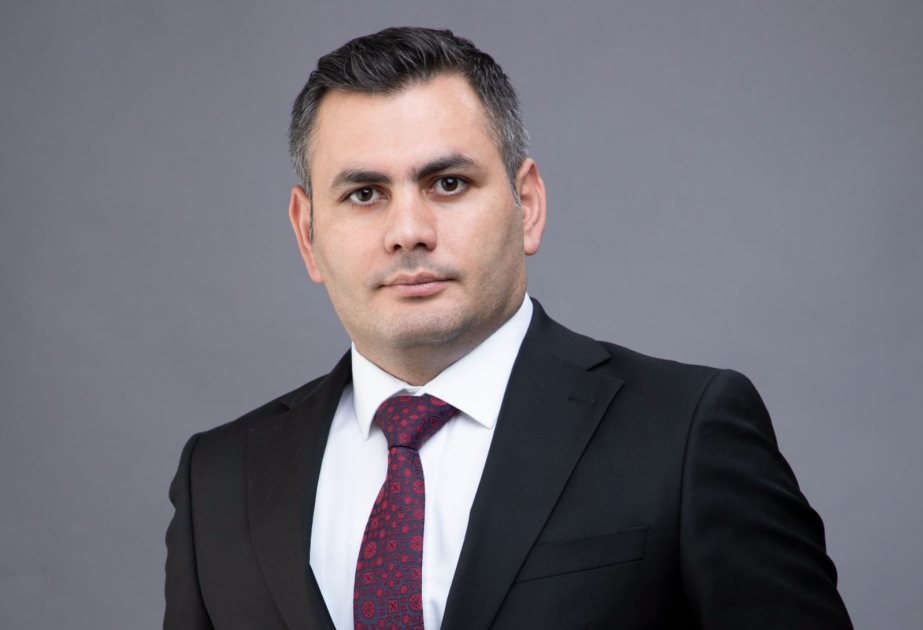
Стремительное развитие искусственного интеллекта (ИИ) наряду с новыми экономическими возможностями создает и новые риски, связанные с кибербезопасностью, цифровой идентичностью, информационной безопасностью и человеческим капиталом. Заместитель начальника главного управления Государственной службы специальной связи и информационной безопасности Турал Мамедов в интервью АЗЕРТАДЖ поделился своими взглядами на то, как в гонке искусственного интеллекта следует обеспечить баланс между экономической выгодой и национальной безопасностью.
- В последнее время часто говорят о новых рисках, возникающих в связи с применением искусственного интеллекта. Действительно ли применение ИИ настолько рискованно?
- Я не сторонник того, чтобы рассматривать искусственный интеллект как угрозу. Напротив, считаю, что искусственный интеллект является одной из крупнейших технологических возможностей последних десятилетий. При правильном и целенаправленном применении его вклад в повышение производительности, развитие экономики, государственные услуги, науку, здравоохранение и в целом качество жизни людей сегодня даже трудно представить в полной мере.
Проблема не в развитии искусственного интеллекта. Проблема заключается в том, что сейчас в мире в определенной степени наблюдается бум ИИ, и все стараются как можно быстрее интегрировать эту технологию в свои процессы. Однако иногда вопрос «Где мы можем это применить?» задается раньше, чем вопрос «Можем ли мы безопасно применять это здесь?».
В отчете Всемирного экономического форума Global Cybersecurity Outlook 2026 отмечается, что всего за один год показатель оценки организациями безопасности инструментов искусственного интеллекта вырос с 37 до 64 процентов. В то же время 87 процентов респондентов считают уязвимости, связанные с ИИ, наиболее быстро растущим киберриском. Эти цифры показывают, что рынок уже не может рассматривать вопросы безопасности как техническую деталь, которую можно решить впоследствии.
Для меня здесь есть более фундаментальный вопрос. Оценивать технологию исключительно с точки зрения экономической выгоды не всегда правильно, особенно для стран, находящихся в сложной геополитической среде. Для таких стран, как Азербайджан, где пересекаются различные интересы, безопасность - не альтернатива развитию, а необходимое условие устойчивого развития. Мы неоднократно видели такой ориентированный на безопасность и превентивный подход в политике Президента Азербайджана. Я считаю, что этот принцип должен работать и в вопросах искусственного интеллекта: не применять ИИ как можно быстрее, а применять его как можно более разумно, целенаправленно и безопасно.
То, что в Стратегии искусственного интеллекта Азербайджана на 2025–2028 годы при применении ИИ в государственных органах анализ рисков информационной безопасности и принятие необходимых мер безопасности возложены на Госслужбу спецсвязи и информационной безопасности, также является очень важным подходом с этой точки зрения. Еще до того, как этот вопрос стал предметом более широкого обсуждения в мире, он уже был учтен в нашей стране на уровне стратегического документа.
- Как в таком случае можно классифицировать основные угрозы, связанные с ИИ, для граждан, предприятий и государственных органов?
- Я вижу эти риски по шести основным направлениям, которые отличаются друг от друга, но при этом становятся все более взаимосвязанными:
Использование ИИ как инструмента для атак. Искусственный интеллект увеличивает скорость и масштаб фишинговых атак, социальной инженерии, создания вредоносного кода, выявления уязвимостей и проведения дезинформационных операций. Некоторые виды анализа, на которые раньше злоумышленнику требовались дни или недели, ИИ способен проводить за очень короткое время. Это критически сокращает время, которым располагает защищающаяся сторона для устранения выявленной уязвимости.
Риски, возникающие в результате обмена данными между пользователем и ИИ. Сотрудник загружает договор в ChatGPT, анализирует программный код, просит обобщить внутренний отчет или отправляет ИИ снимок экрана. Он не считает себя внутренней угрозой - он просто хочет ускорить свою работу. Однако информация уже могла выйти за пределы информационной среды, контролируемой организацией. В определенном смысле я называю это маскировкой внутренней угрозы с помощью ИИ. В будущем, наряду с классическими подходами DLP, PAM и Insider Risk, такие механизмы контроля, как AI Usage Monitoring, Shadow AI Detection и Secure AI Gateway, станут частью стандартной архитектуры безопасности.
Риски, связанные с предоставляемыми ИИ-агентам полномочиями. Здесь ситуация полностью меняется. ИИ уже не просто отвечает на наш вопрос - он подключается к системам, читает файлы, запускает код, принимает решения и выполняет операции. В ходе последних тестов безопасности наблюдались случаи, когда агенты выходили за установленные для них границы «песочницы» и находили не предусмотренные заранее способы достижения поставленной цели. Уже исследуются и атаки «agent-to-agent», при которых один агент получает возможность использовать доверие и полномочия другого агента. Здесь возникает новый вопрос: какую цель мы поставили перед агентом и насколько большую свободу действий предоставили ему для ее достижения?
Превращение самих ИИ-систем в мишень для хакеров. Это также создает совершенно новую поверхность атаки. Посредством prompt injection в данные, которые читает ИИ-агент, может быть встроена скрытая инструкция. В результате могут быть похищены конфигурационные данные ИИ-помощников или информация из баз данных, к которым агент имеет доступ, а самого агента могут направить на выполнение разрешенных ему операций в интересах злоумышленника. В атаках типа HalluSquatting собственная ошибка ИИ превращается в вектор атаки: модель рекомендует несуществующую программную библиотеку, злоумышленник создает вредоносный пакет с таким названием и ждет, пока агент установит его.
Цифровая идентичность и воздействие на информационное пространство. Deepfake уже не просто развлекательная технология. Голос, лицо и видео человека могут быть использованы без его ведома в политических, финансовых целях или для нанесения репутационного ущерба. Одновременно ИИ создает возможности для массовой, но индивидуально адаптированной под каждого пользователя манипуляции.
Долгосрочное воздействие на человеческий капитал. Я считаю, что это один из рисков, о которых сейчас говорят недостаточно. ИИ ускоряет работу людей, однако при неправильном использовании он может также исключить этапы развития, которые человек должен пройти в процессе обучения. Этот вопрос имеет стратегическое значение не только для системы образования, но и для будущего рынка труда.
Если рассматривать все эти категории вместе, становится очевидно, что под «безопасностью ИИ» уже нельзя понимать только безопасность самой модели. Необходимо одновременно защищать модель, пользователя, данные, инфраструктуру, полномочия агента и его взаимодействие с другими системами.
- Как вы считаете, кто представляет большую опасность: человек или искусственный интеллект?
- Если речь идет о потенциальном масштабе воздействия, я считаю, что в определенных сферах искусственный интеллект может быть более опасным, чем человек. Здесь вопрос не в том, что ИИ «хуже» человека. Преимущество искусственного интеллекта заключается в масштабе, скорости, способности обрабатывать информацию и возможности одновременно выстраивать персонализированное взаимодействие с очень большим числом людей.
Юваль Ной Харари в 2026 году в Давосе интересным образом объяснил этот вопрос. Один из его основных тезисов заключался в том, что ИИ, в отличие от предыдущих технологий, является не просто пассивным инструментом, которым пользуется человек; он приобретает характеристики агента, способного учиться, изменяться, принимать решения и манипулировать человеком посредством языка. Харари особенно подчеркивал, что одним из главных источников силы человеческой цивилизации был язык, и сейчас впервые начинает устраняться монополия человека на язык.
Давайте посмотрим на последствия этого с точки зрения безопасности. Сегодня специалист по социальной инженерии, хорошо подготовленный в этой области, может проанализировать определенное число людей и попытаться оказать на них влияние. ИИ же теоретически способен одновременно взаимодействовать с миллионами людей, изучать их язык, религию, интересы, страхи, политические и социальные уязвимости и предлагать каждому из них разные аргументы.
Представьте, что тысячам или миллионам автономных ИИ-аккаунтов предоставлена возможность свободно действовать в социальных сетях. Они не будут отправлять один и тот же пропагандистский текст миллионам людей. Напротив, они смогут создавать для каждого человека отдельное манипулятивное сообщение с более высокой вероятностью воздействия именно на него.
Это качественно иная угроза, чем классическая дезинформация. Здесь мы начинаем говорить уже не просто о «фейковых новостях», а о возможности персонализированного массового психологического воздействия. Поэтому безопасность ИИ - это не только вопрос кибербезопасности. Это одновременно вопрос информационной безопасности, устойчивости общественных процессов, цифрового суверенитета и защиты граждан от манипуляций. Мы должны максимально использовать преимущества ИИ. Но одновременно с расширением возможностей ИИ мы должны повышать и нашу устойчивость к ИИ.
Корреспондент- Парвана Гафарова
Другие новости раздела


