İnformasiya təhlükəsizliyini qoruyanlar - REPORTAJ VİDEO
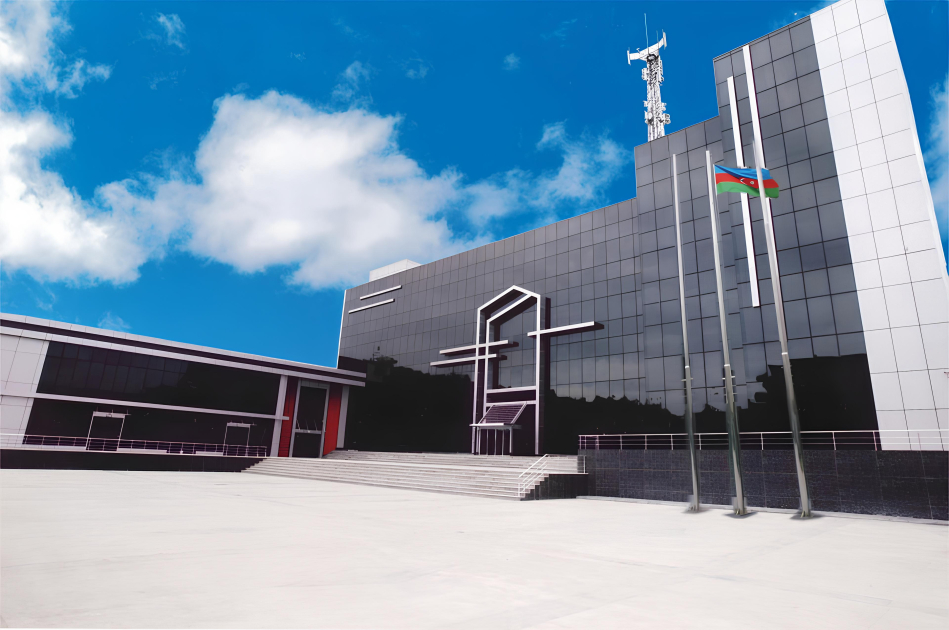
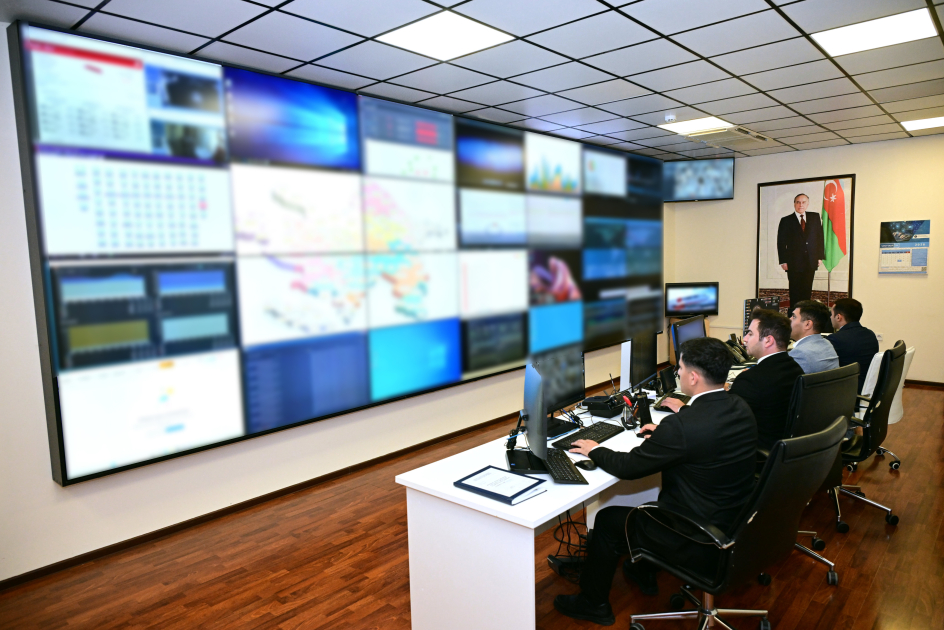
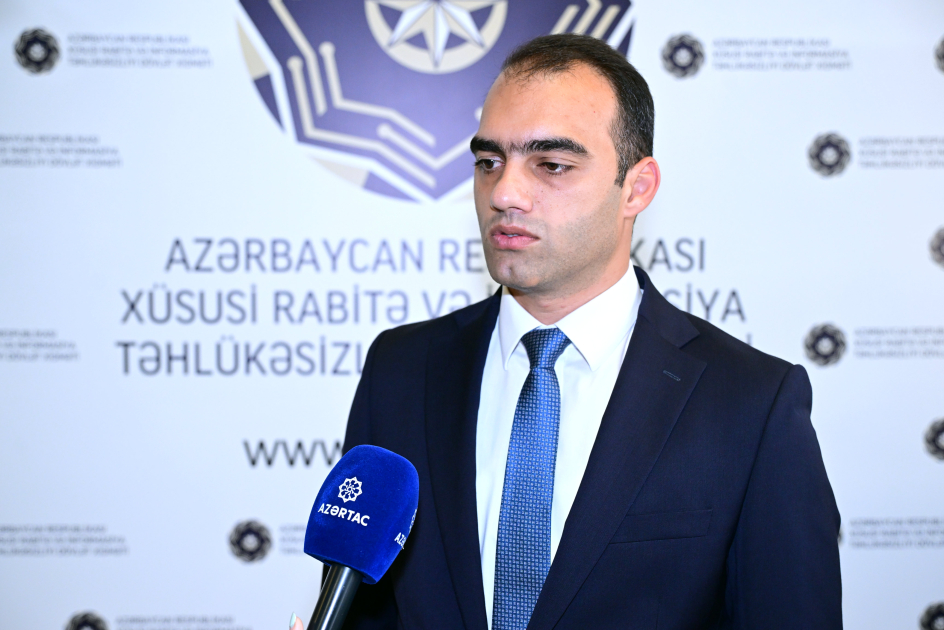
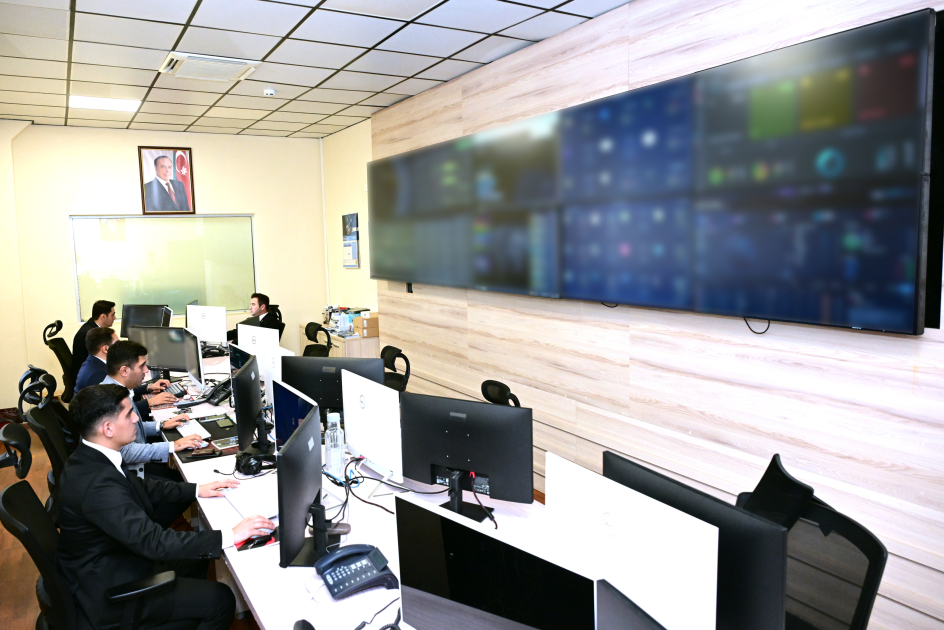
Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Xidmətinin əməkdaşları peşə bayramlarını qeyd edirlər
Bakı, 26 sentyabr, AZƏRTAC
Bu gün Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Xidmətinin (XRİTDX) əməkdaşları peşə bayramlarını qeyd edirlər.
AZƏRTAC xatırladır ki, XRİTDX-nin fəaliyyətinin əsası 1994-cü ildə Azərbaycan Respublikası Ali Dövlət Hakimiyyət və İdarəetmə Orqanlarının Baş Mühafizə İdarəsinin tərkibində “Rabitə və texniki bölmə”nin yaradılması ilə qoyulub. Sonrakı illərdə qurumun fəaliyyət istiqamətləri genişlənərək müstəqil şöbə, idarə və departament kimi formalaşıb.
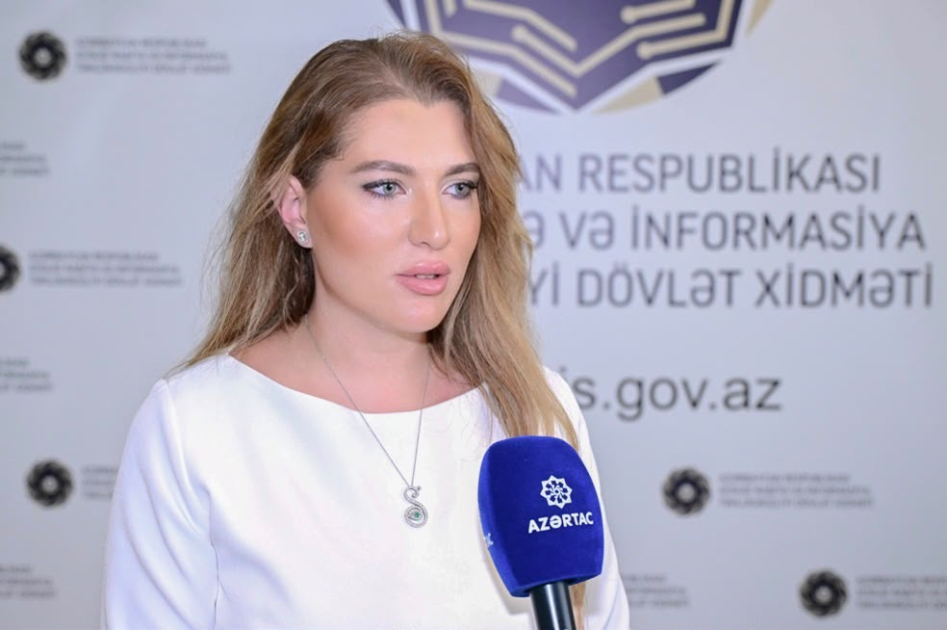
XRİTDX-nin mətbuat katibi Saidə Bayramova AZƏRTAC-a müsahibəsində bildirib ki, bu gün Xidmətin fəaliyyəti xüsusi rabitənin təmin olunması ilə yanaşı, dövlət informasiya resurslarının və sistemlərinin təhlükəsizliyinin, kibertəhdidlərə qarşı müdafiənin və milli rəqəmsal dayanıqlılığın təmin edilməsini əhatə edir.
Azərbaycan Respublikası Prezidentinin 24 sentyabr 2024-cü il tarixli Sərəncamı ilə Xüsusi Dövlət Mühafizə Xidmətinin Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Agentliyinin yaradıldığı gün – 26 sentyabr 2012-ci il tarixi XRİTDX əməkdaşlarının peşə bayramı günü kimi təsis olunub. XRİTDX əməkdaşları bu il peşə bayramının 14-cü ilini qeyd edirlər.
Süni intellekt kibertəhdidlərin xarakterini dəyişib
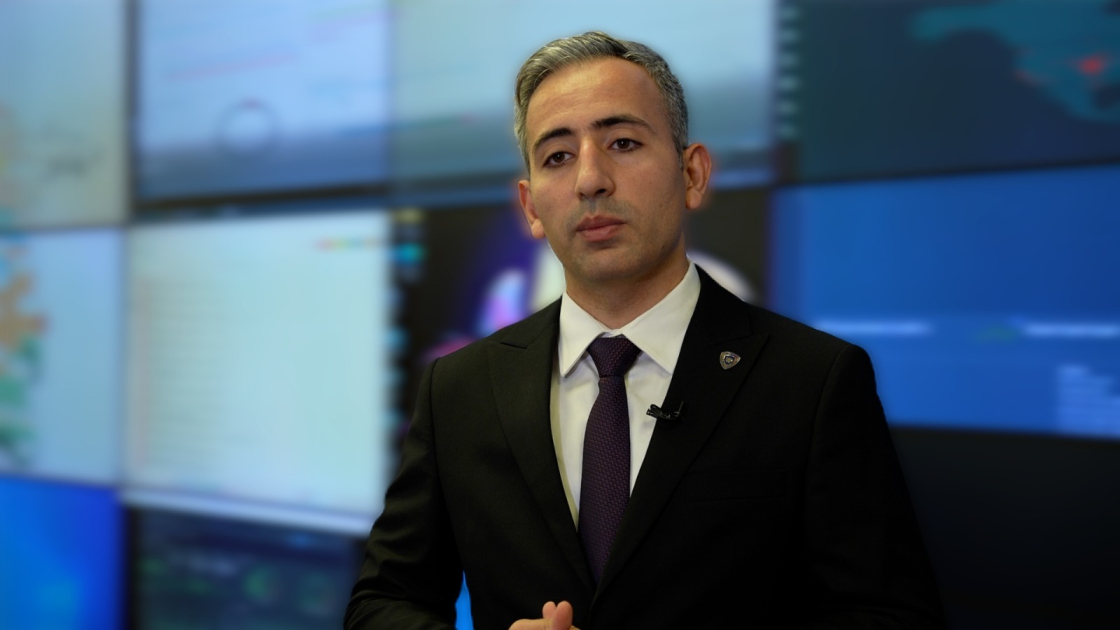
XRİTDX-nin idarə rəisi Nadir Novruzov AZƏRTAC-a müsahibəsində bildirib ki, süni intellekt hücumun özünü dəyişib.
“Əvvəllər ciddi kiberhücum üçün komanda lazım idi, aylarla hazırlıq gedirdi. İndi həmin işi bir nəfər bir neçə saata görür.
Məsələn, fişinq məktublarını götürək. Əvvəllər onlar başqa dillərdən tərcümə edilirdi, mətndə qrammatik səhvlər olurdu, insan oxuyan kimi şübhələnirdi. İndi məktub sizin dilinizdə gəlir, sizin haqqınızda yazılır. Saxta olduğunu anlamaq çətinləşib.
Deepfake isə hədəfi dəyişib. Əvvəllər əsas iş informasiya sistemlərini qorumaq idi. İndi ona insanın qərarını qorumaq da əlavə olunub. Klonlanmış bir səs hər hansı bir qurumda, ya təşkilatda səhv qərarın verilməsinə səbəb ola bilər. Üstəlik, saxta məlumat dəqiqələr içində yayılır, təkzib üçün isə günlər lazım gəlir.
Ən təhlükəli məqamlardan biri də budur ki, saxta məzmun çoxaldıqca həqiqətin özü şübhə altına düşür. Əsl sənəd, foto və ya video da “bu deepfake-dir” deyə qəbul edilməyə bilər. Yəni problem təkcə yalana inanmaqda deyil, həqiqətə inanmamaqdır”, – deyə N.Novruzov bildirib.
O qeyd edib ki, kibertəhdidlərin vətəndaşlığı yoxdur. Bir ölkədə başlayan hücum saatlar içində bütöv bir regionun enerji və rabitə sistemlərinə toxuna bilər.
“Heç bir dövlət təkbaşına müdafiə oluna bilməz - buna görə də kiberdiplomatiya artıq texniki məsələ deyil, xarici siyasətin bir hissəsidir”, - deyə N.Novruzov bildirib.
İdarə rəisinin sözlərinə görə, süni intellektin inkişafı bu prosesi daha da təcili edib – hücumlar sürətlənib, saxta məzmun isə dövlətlər arasında etimada təsir edə bilər.
N.Novruzov bildirib ki, noyabrın 19-da Bakıda keçiriləcək Kiberdiplomatiya üzrə İkinci Beynəlxalq Konfransın mövzusu da elə budur – “Süni intellekt dövründə güc və təsir – Dəyişən kibermühitə regional baxış”.
“Konfransda kiberittifaqlar və strateji muxtariyyətdən tutmuş kritik infrastrukturun transsərhəd qorunmasına qədər geniş spektr müzakirə olunacaq. Bir sual isə bütün panelləri birləşdirir: kiberməkanda dövlətlərin bir-biri ilə qarşılıqlı münasibətləri necə olmalıdır?”, - deyə o əlavə edib.
Dövlət informasiya təhlükəsizliyində növbəti mərhələ
Rəqəmsallaşmanın sürətləndiyi bir dövrdə dövlətin informasiya təhlükəsizliyi qarşısında növbəti mərhələnin əsas prioritetlərindən danışan N.Novruzov deyib:
“Dövlətin informasiya təhlükəsizliyinin yeni mərhələyə keçidinə ehtiyac var. Bu da kiberdayanıqlılığın təmin edilməsidir. Prioritet müdafiə ilə paralel dayanıqlılığa verilməlidir. Yəni sual artıq “kiberhücum olacaqmı” deyil, “kiberhücum olarsa sistem işini davam etdirəcəkmi”dir. Bunu da təmin etmək üçün ilk növbədə yaradılan informasiya sistemləri ilkin layihə mərhələsində təhlükəsizlik tələbləri nəzərə alınmaqla layihələndirilməlidir.
İkinci məsələ həmişə olduğu kimi ixtisaslı kadrların yetişdirilməsidir. Texnologiyanı satın almaq olar, amma mütəxəssisi yetişdirmək lazımdır.
Üçüncüsü isə cəmiyyətin və o cümlədən də dövlət qurumu əməkdaşlarının rəqəmsal savadlılığının və kibergigiyena vərdişlərinin artırılmasıdır. Süni intellekt və deepfake dövründə bu, xüsusilə önə çıxır.
Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Xidməti də hər üç istiqamət üzrə fəaliyyətini davam etdirir”.
Dövlətin informasiya resurslarına yönəlmiş təhdidlərin miqyası
XRİTDX-nin Kompüter İnsidentlərinə qarşı Mübarizə Mərkəzinin rəisi Murad Balayev AZƏRTAC-a açıqlamasında bildirib ki, son illərdə informasiya təhlükəsizliyində əsas dəyişiklik yanaşmanın reaktiv modeldən proaktiv müdafiəyə keçməsidir.
“Yəni artıq məqsəd yalnız insident baş verdikdən sonra müdaxilə etmək deyil, riskləri əvvəlcədən müəyyənləşdirmək və qarşısını almaqdır.
Bu istiqamətdə hüquqi və institusional mexanizmlər də təkmilləşdirilib, son dövrdə qanunvericilikdə edilmiş dəyişikliklər çərçivəsində Dövlət CERT-i (Kompüter İnsidentlərinə qarşı Mübarizə Mərkəzi) anlayışı və onun əsas fəaliyyət istiqamətləri daha aydın müəyyənləşdirilib və səlahiyyətlərinin Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Xidməti tərəfindən həyata keçirilməsi müəyyən edilib.
Dövlət CERT-in Əsasnaməsinin və dövlət informasiya infrastrukturunun təhlükəsizliyinin təmin olunması ilə bağlı digər normativ sənədlərin hazırlanması da bu prosesin növbəti mərhələsidir. Bu, əslində, çox vacib institusional addımdır. Çünki dövlət informasiya resurslarının təhlükəsizliyinə ayrı-ayrı qurumların yalnız öz imkanları çərçivəsində deyil, vahid və əlaqələndirilmiş yanaşma əsasında baxılması üçün daha aydın mexanizm formalaşır.
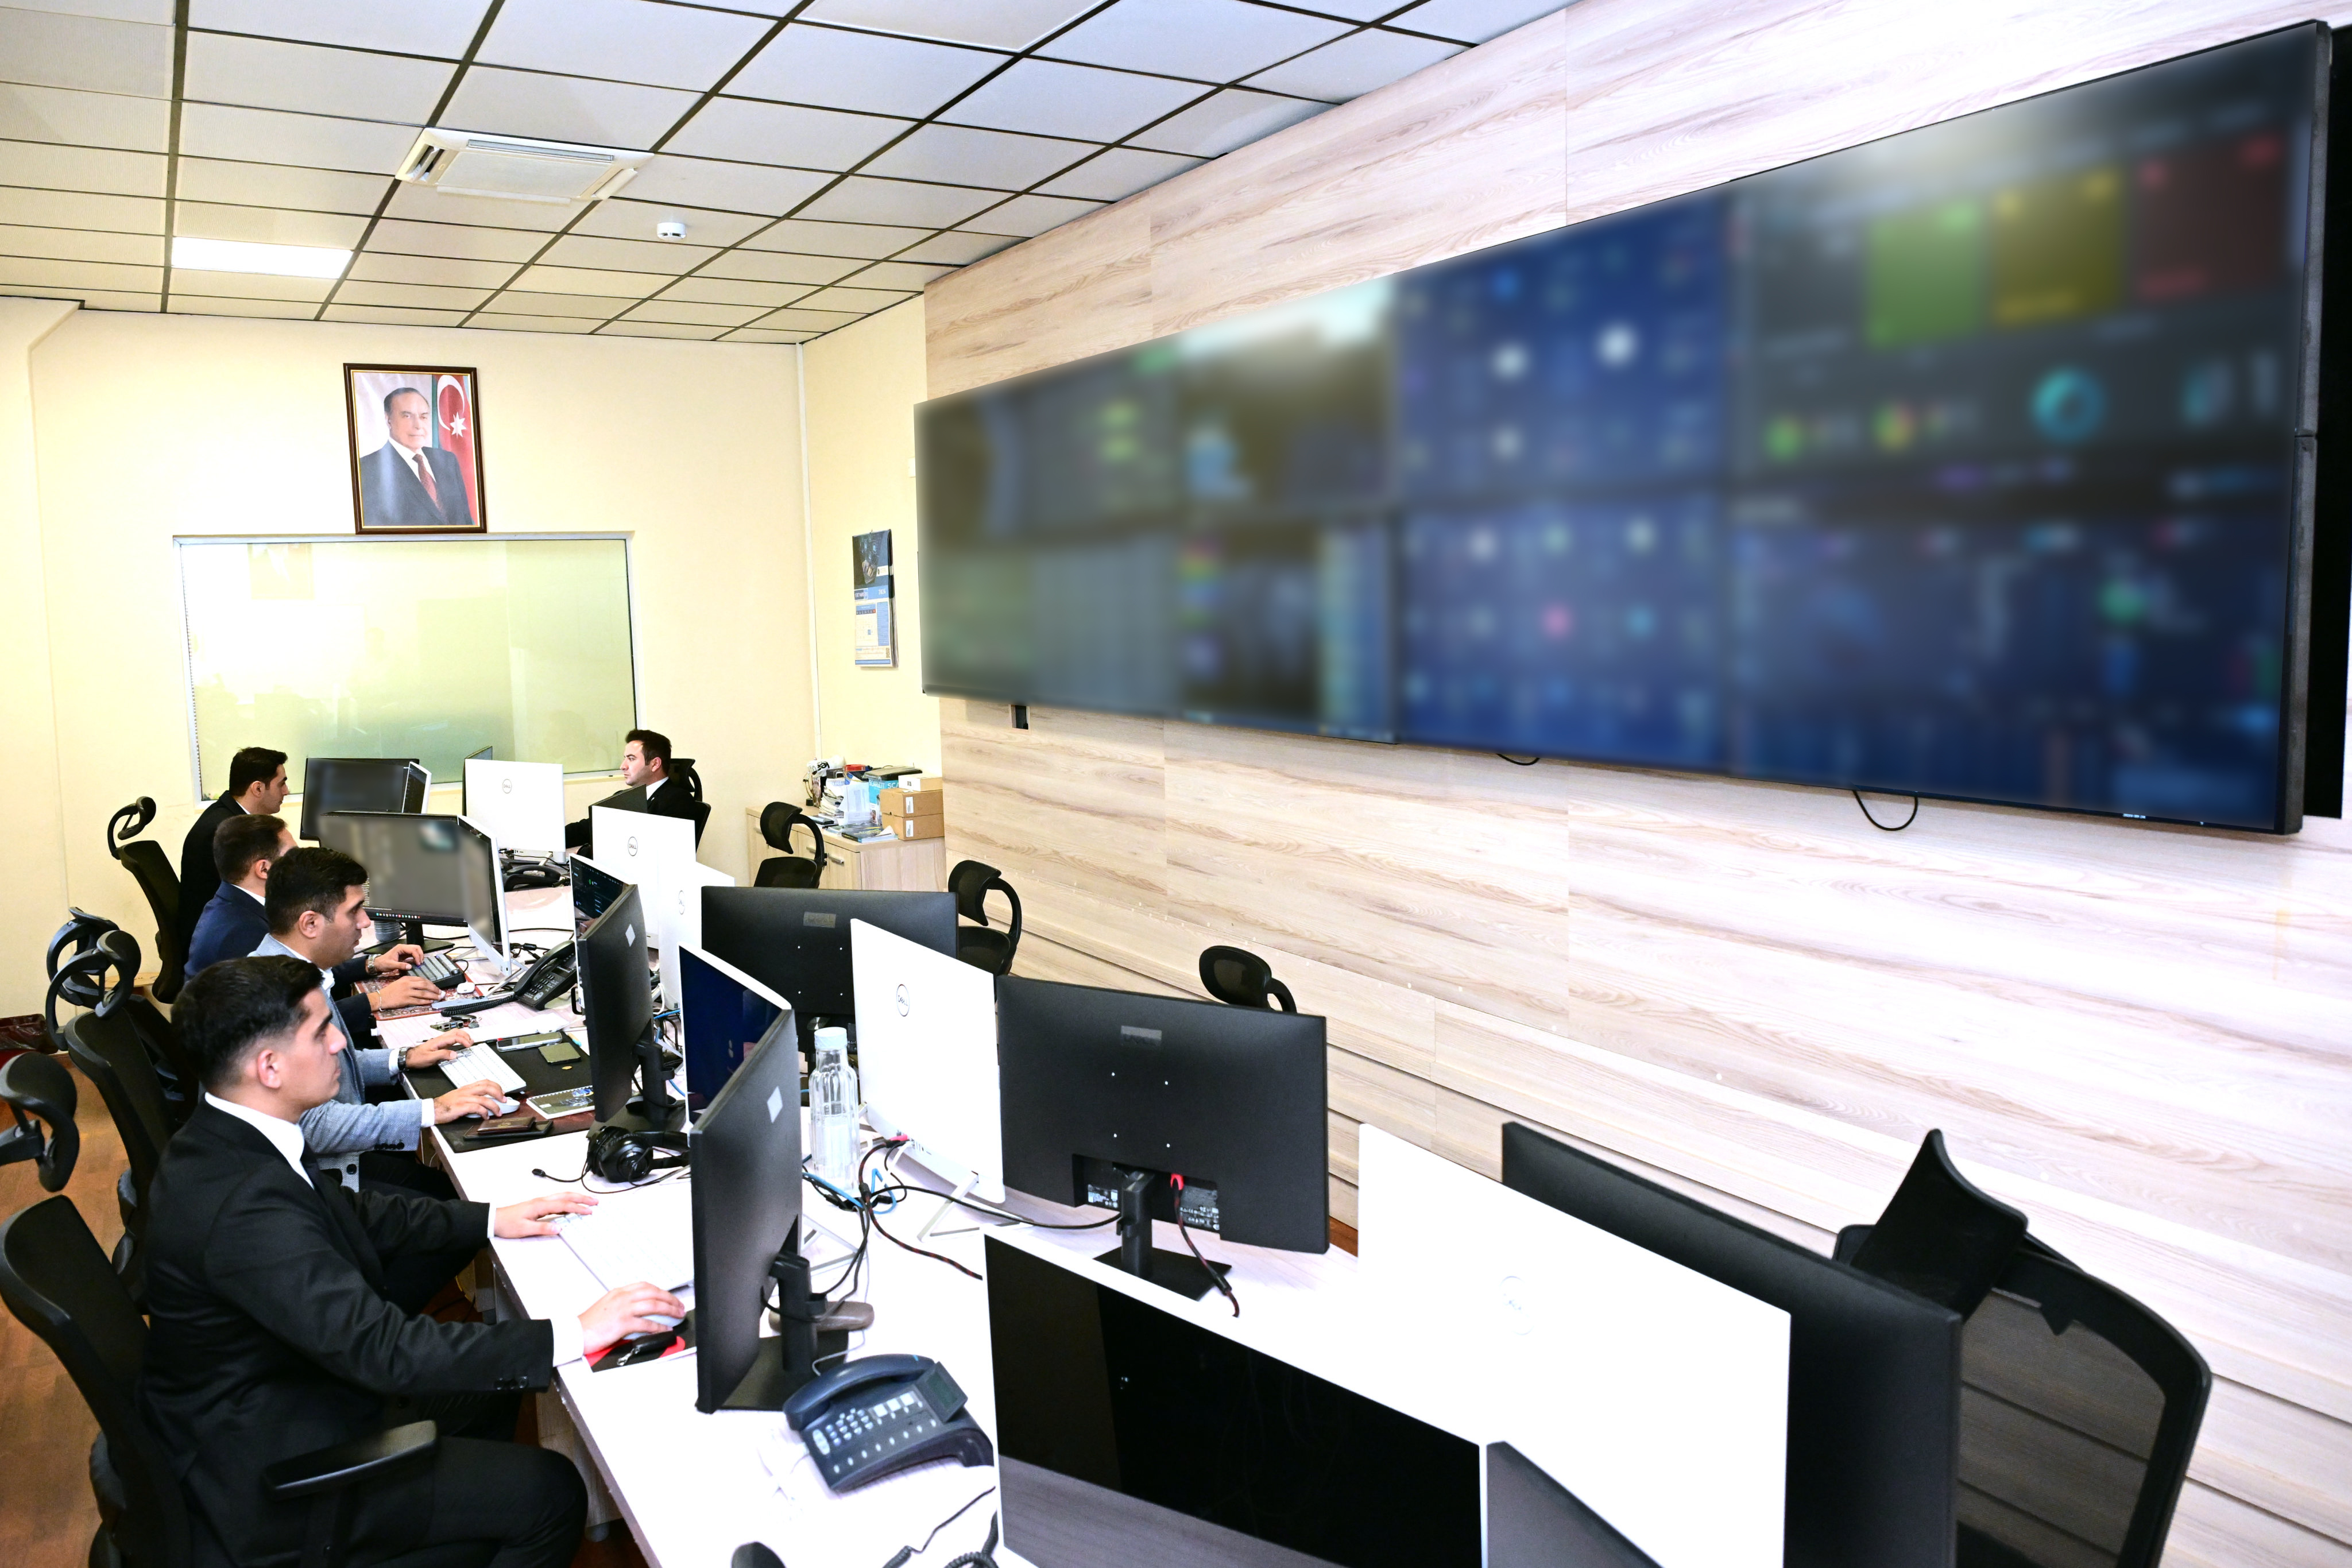
Xidmətin, o cümlədən Dövlət CERT-inin bu prosesdə əsas rolu dövlət və kritik informasiya infrastrukturlarının təhlükəsizliyinə mərkəzləşdirilmiş və davamlı şəkildə nəzarətin təmin olunmasıdır. Xidmət dövlət informasiya resurslarının fasiləsiz monitorinqini, təhdidlərin aşkarlanmasını və təhlilini, insidentlərə cavab tədbirlərinin əlaqələndirilməsini, təhlükəsizlik auditləri və nüfuzetmə testlərini təmin edir.
Paralel olaraq yeni nəsil kibermüdafiə texnologiyalarının tətbiqi və süni intellektəsaslı texnoloji imkanların artırılması istiqamətində işlər aparılır. O cümlədən Xidmətin AzTU ilə memorandumu çərçivəsində yeni istifadəyə verilən Zərərvericilərin Analizi və Rəqəmsal Kriminalistika Laboratoriyasının formalaşdırılması da bu istiqamətdə atılan mühüm addımlardan biridir”, – deyə M.Balayev bildirib.
2026-cı ilin ilk yarısında 83,6 milyon URL əsaslı bloklama qeydə alınıb
M.Balayev bildirib ki, 2026-cı ilin ilk yarısında dövlət informasiya resurslarına yönəlmiş kibertəhdidlərin həcmi yüksək olub:
“Birinci yarımil ərzində şəbəkə təhlükəsizliyi üzrə 83.6 milyon URL əsaslı, 4.3 milyon zərərvericiəsaslı bloklama qeydə alınıb. DDoS hücumları da ciddi həcmdə olub. Bu dövrdə bloklanmış trafik həcmi təxminən 36 terabit olub. Son istifadəçi təhlükəsizliyi üzrə ümumi bloklanan təhdidlərin sayı 2.3 milyondan çoxdur.
Təhdid kəşfiyyatı istiqamətində də mühüm nəticələr əldə etmişik. İlk 6 ayda dövlət qurumlarının domenlərini təqlid edən 20 saxta domen və 113 fişinq təyinatlı veb-sayt müəyyən edilərək ölkə üzrə fəaliyyəti məhdudlaşdırılıb. Həmçinin 339 sızmış kimlik məlumatı göstəricisi aşkarlanıb.
Ümumilikdə 457 ciddi komprometasiya indikatoru bloklanıb.
Elektron poçt mühiti üzrə də rəqəmlər kifayət qədər əhəmiyyətlidir. İlk altı ayda 8 milyon 423 mindən çox elektron məktub emal olunub və onların təxminən 2.7 milyonu zərərli tərkibli olması səbəbindən bloklanıb.
Digər tərəfdən, görülən işin yalnız texniki bloklama ilə məhdudlaşmadığını da qeyd etmək istəyirəm. İlk yarımildə 344 təhlükəsizlik auditi və nüfuzetmə testi keçirilib və gündəlik skanlar əsasında 55 təhlükəsizlik hesabatı hazırlanıb. Bu rəqəmlər bir daha göstərir ki, dövlət informasiya resurslarının müdafiəsi fasiləsiz və çoxqatlı prosesdir”.
Vətəndaşlara tövsiyə
Murad Balayev vətəndaşlara da tövsiyələrini verib:
“Vətəndaşlara ilk tövsiyəm budur ki, kibertəhlükəsizliyi yalnız kompüter və ya telefon məsələsi kimi qəbul etməsinlər. Bu, gündəlik həyatımızın bir hissəsidir.
Xüsusilə bu gün təhlükələr sürətlə dəyişir və süni intellekt bu dəyişiklikdə mühüm rol oynayır.
Məsələn, generativ süni intellekt vasitəsilə əvvəllər çox vaxt və resurs tələb edən inandırıcı fişinq məktubları, saxta sənədlər, saxta profillər və digər sosial mühəndislik materialları daha sürətli və daha fərdiləşdirilmiş formada hazırlana bilir. “Europol”un 2026-cı il təhlilində də süni intellektin onlayn fırıldaqçılıq və sosial mühəndislik kampaniyalarının miqyasını və fərdiləşdirilməsini artırdığı vurğulanır.
Kibertəhlükəsizlikdə texnologiya çox vacibdir, amma son müdafiə xətti çox vaxt insanın öz diqqətidir. Ona görə də hər bir şəxsdən ilk növbədə məlumatlı olmaq, daha sonra da təməl kibergigiyena qaydalarına əməl etmək tələb olunur. Hər şey maarifləndirmədən başlayır və hesab edirəm bu istiqamətdə aidiyyəti qurumlar tərəfindən mühüm addımlar atılır. Bu fürsətləri dəyərləndirmək və texnologiyaların belə sürətlə inkişaf etdiyi dövrdə mümkün qədər daha çox yeni biliklər əldə olunmalıdır”.

Bölmənin digər xəbərləri


