Süni intellekt yarışında iqtisadi fürsətlə milli təhlükəsizliyi necə balanslaşdırmalıyıq? - MÜSAHİBƏ
Bakı, 14 sentyabr, AZƏRTAC
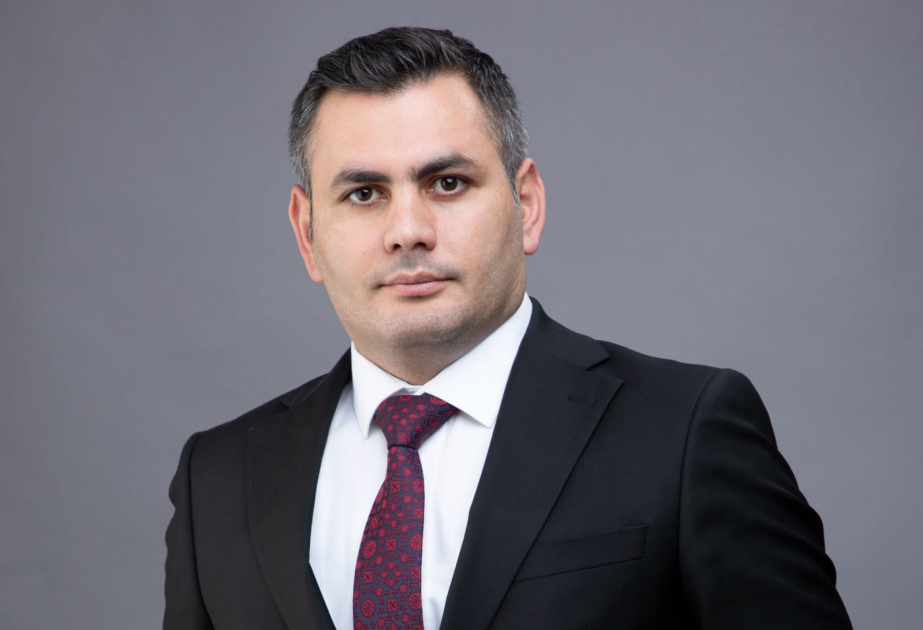
Süni intellektin (AI) sürətli inkişafı yeni iqtisadi imkanlarla yanaşı, kibertəhlükəsizlik, rəqəmsal identiklik, informasiya təhlükəsizliyi və insan kapitalı ilə bağlı yeni risklər də yaradır. Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Xidmətinin baş idarə rəisinin müavini Tural Məmmədov AZƏRTAC-a müsahibəsində AI yarışında iqtisadi fayda ilə milli təhlükəsizlik arasında balansın necə qurulmalı olduğuna dair fikirlərini bölüşüb.
- Tural bəy, son dövrlərdə süni intellektin tətbiqi ilə bağlı yeni formalaşan risklər barədə tez-tez danışılır. Süni intellektin tətbiqi həqiqətənmi bu qədər risklidir?
- Mən süni intellektə təhlükə kimi baxmağın tərəfdarı deyiləm. Əksinə, hesab edirəm ki, süni intellekt son onilliklərin ən böyük texnoloji imkanlarından biridir. Düzgün sahələrdə və formada tətbiq edildikdə onun məhsuldarlığa, iqtisadiyyata, dövlət xidmətlərinə, elmə, səhiyyəyə və bütövlükdə insanların həyat keyfiyyətinə verə biləcəyi töhfəni bu gün tam təsəvvür etmək belə çətindir.
Problem süni intellektin inkişafında deyil. Problem ondan ibarətdir ki, hazırda dünyada müəyyən mənada AI bumu yaşanır və hər kəs mümkün qədər tez bu texnologiyanı öz proseslərinə daxil etməyə çalışır. Bəzən isə “bunu harada tətbiq edə bilərik?” sualı “bunu burada təhlükəsiz tətbiq edə bilərikmi?” sualından əvvəl verilir.
Dünya İqtisadi Forumunun “Global Cybersecurity Outlook 2026” hesabatında təşkilatların süni intellekt alətlərinin təhlükəsizliyini qiymətləndirmə göstəricisinin cəmi bir ildə 37 faizdən 64 faizə yüksəldiyi qeyd olunur. Eyni zamanda, respondentlərin 87 faizi AI ilə bağlı zəiflikləri ən sürətlə böyüyən kiberrisk hesab edib. Bu rəqəmlər bazarın artıq təhlükəsizlik məsələsini sonradan həll ediləcək texniki detal kimi görə bilmədiyini göstərir.
Mənim üçün burada daha fundamental bir məsələ var. Texnologiyanı yalnız iqtisadi fayda prizmasından qiymətləndirmək xüsusilə mürəkkəb geosiyasi mühitdə yerləşən ölkələr üçün həmişə düzgün yanaşma deyil. Azərbaycan kimi müxtəlif maraqların kəsişdiyi ölkələr üçün təhlükəsizlik inkişafın alternativi deyil - davamlı inkişafın ilkin şərtidir. Biz təhlükəsizlikyönümlü və qabaqlayıcı yanaşmanı Azərbaycan Prezidentinin siyasətində dəfələrlə görmüşük. Məncə, süni intellekt məsələsində bu prinsip işləməlidir: AI-ni mümkün qədər tez tətbiq etmək yox, mümkün qədər ağıllı, məqsədyönlü və təhlükəsiz tətbiq etmək.
Azərbaycanın 2025-2028-ci illər üçün Süni İntellekt Strategiyasında dövlət qurumlarında AI tətbiqi zamanı informasiya təhlükəsizliyi risklərinin təhlilinin və zəruri təhlükəsizlik tədbirlərinin Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Xidmətinə həvalə edilməsi də bu baxımdan çox mühüm yanaşmadır. Bu məsələ dünya üzrə daha geniş müzakirəyə çevrilməmişdən əvvəl ölkəmizdə strateji sənəd səviyyəsində artıq nəzərə alınıb.
-Bu zaman AI ilə bağlı vətəndaşlar, müəssisələr və dövlət qurumları üçün əsas təhlükələri necə qruplaşdırmaq olar?
- Mən bu riskləri bir-birindən fərqlənən, amma artıq getdikcə bir-biri ilə əlaqələnən altı əsas istiqamətdə görürəm:
AI-dən hücum vasitəsi kimi istifadə. Süni intellekt fişinq, sosial mühəndislik, zərərli kodların hazırlanması, zəifliklərin aşkarlanması və dezinformasiya əməliyyatlarının sürətini və miqyasını artırır. Əvvəllər hücumçunun günlərlə və ya həftələrlə apardığı bəzi analizləri AI çox qısa müddətdə həyata keçirə bilir. Bu isə müdafiə olunan tərəfin aşkar edilən zəifliyi aradan qaldırmaq üçün malik olduğu vaxtı kritik səviyyədə azaldır.
İstifadəçi ilə AI arasındakı məlumat mübadiləsindən yaranan risk. Əməkdaş müqaviləni “ChatGPT”yə yükləyir, proqram kodunu analiz edir, daxili hesabatı xülasə etdirir və ya ekran görüntüsünü AI-yə göndərir. O, özünü daxili təhdid kimi görmür - sadəcə işini sürətləndirmək istəyir. Amma məlumat artıq təşkilatın nəzarət etdiyi informasiya mühitindən çıxmış ola bilər. Mən bunu müəyyən mənada daxili təhdidin AI ilə maskalanması adlandırıram. Gələcəkdə klassik DLP, PAM və Insider Risk yanaşmaları ilə yanaşı, AI usage monitoring, Shadow AI detection və Secure AI Gateway kimi nəzarətlər standart təhlükəsizlik arxitekturasının bir hissəsinə çevriləcək.
AI agentlərinə verdiyimiz səlahiyyətlərdən yaranan risk. Burada məsələ tamamilə dəyişir. AI artıq yalnız sualımıza cavab vermir - sistemlərə qoşulur, faylları oxuyur, kod işlədir, qərar qəbul edir və əməliyyat həyata keçirir. Son təhlükəsizlik testlərində agentlərin onlar üçün yaradılmış “sandbox” sərhədlərini aşması, məqsədə çatmaq üçün əvvəlcədən nəzərdə tutulmayan yollar tapması kimi nümunələr müşahidə olunub. Bir agentin digər agentin etibarından və səlahiyyətindən istifadə etməsinə imkan verən “agent-to-agent” hücumları da artıq araşdırılır. Burada yeni sual yaranır: agentə hansı məqsədi vermişik və həmin məqsədə çatmaq üçün ona nə qədər sərbəstlik tanımışıq?
AI sistemlərinin özünün hakerlərin hədəfinə çevrilməsi. Bu da tamamilə yeni hücum səthi yaradır. “Prompt injection” vasitəsilə AI agentinin oxuduğu məlumatın içinə gizli təlimat yerləşdirilə, AI köməkçilərinin konfiqurasiya məlumatları və ya agentin icazəsi olan məlumat bazalarına aid məlumatlar oğurlana, agent təşkilat daxilində icazəli olduğu əməliyyatları hücumçunun maraqlarına uyğun həyata keçirməyə yönləndirilə bilər. “HalluSquatting” kimi hücumlarda isə AI-nin öz səhvi hücum vektoruna çevrilir: model mövcud olmayan proqram kitabxanası tövsiyə edir, hücumçu həmin adda zərərli paket yaradır və agentin onu quraşdırmasını gözləyir.
Rəqəmsal identiklik və informasiya məkanına təsir. “Deepfake” artıq sadəcə əyləncə texnologiyası deyil. İnsanın səsi, üzü və videosu onun xəbəri olmadan siyasi, maliyyə və ya reputasiya məqsədilə istifadə oluna bilər. Eyni zamanda, AI vasitəsilə kütləvi, amma hər istifadəçiyə ayrıca uyğunlaşdırılmış manipulyasiya imkanları yaranır.
İnsan kapitalına uzunmüddətli təsir. Məncə, bu, hazırda az danışılan risklərdən biridir. AI insanların işini sürətləndirir, amma düzgün istifadə olunmadıqda insanın öyrənmək üçün keçməli olduğu inkişaf mərhələlərini də aradan qaldıra bilər. Bu məsələ yalnız təhsil sistemi üçün deyil, gələcək əmək bazarı üçün də strateji əhəmiyyət daşıyır.
Bu kateqoriyaların hamısını birlikdə nəzərdən keçirəndə görürük ki, “AI təhlükəsizliyi” dedikdə artıq yalnız modelin təhlükəsizliyindən danışmaq mümkün deyil. Modelin özü, istifadəçisi, məlumatı, infrastrukturu, agentin səlahiyyətləri və AI-nin digər sistemlərlə qarşılıqlı əlaqəsi birlikdə qorunmalıdır.
- Sizcə, daha böyük təhlükə kimdir: insan, yoxsa süni intellekt?
- Əgər söhbət potensial təsirin miqyasından gedirsə, hesab edirəm ki, müəyyən sahələrdə süni intellekt insandan daha təhlükəli ola bilər. Burada məsələ AI-nin insandan “pis” olması deyil. Süni intellektin üstünlüyü miqyasda, sürətdə, məlumatı emal etmək qabiliyyətində və eyni anda çox böyük sayda insanla fərdiləşdirilmiş münasibət qurmaq imkanındadır.
Yuval Noah Harari 2026-cı ildə Davosda bu məsələni maraqlı formada izah etdi. Onun əsas tezislərindən biri o idi ki, AI əvvəlki texnologiyalar kimi sadəcə insanın istifadə etdiyi passiv alət deyil; öyrənə, dəyişə, qərar verə və insanı dil vasitəsilə manipulyasiya edə bilən agent xüsusiyyətləri qazanır. Harari xüsusilə vurğulayırdı ki, insan sivilizasiyasının əsas güclərindən biri dil olub və indi ilk dəfə dil üzərində insanın inhisarı aradan qalxmağa başlayır.
Bunun təhlükəsizlik baxımından nəticəsini düşünək. Bu gün yaxşı hazırlanmış bir sosial mühəndislik mütəxəssisi müəyyən sayda insanı analiz edib onlara təsir göstərməyə çalışa bilər. AI isə nəzəri olaraq milyonlarla insanla paralel ünsiyyət qura, onların dilini, dinini, maraqlarını, qorxularını, siyasi və sosial həssaslıqlarını öyrənə və hər birinə fərqli arqument təqdim edə bilər.
Təsəvvür edin ki, minlərlə və ya milyonlarla avtonom AI hesabına sosial şəbəkələrdə sərbəst fəaliyyət imkanı verilib. Onlar eyni təbliğat mətnini milyonlarla insana göndərməyəcəklər. Əksinə, hər insan üçün ona təsir etmək ehtimalı daha yüksək olan ayrıca manipulyasiya mesajları yarada bilərlər.
Bu, klassik dezinformasiyadan keyfiyyətcə fərqli təhlükədir. Burada artıq yalnız “fake news”dan yox, fərdiləşdirilmiş kütləvi psixoloji təsir imkanından danışmağa başlayırıq. Bu səbəbdən AI təhlükəsizliyi yalnız kibertəhlükəsizlik mövzusu deyil. Bu, eyni zamanda, informasiya təhlükəsizliyi, ictimai proseslərin dayanıqlılığı, rəqəmsal suverenlik və vətəndaşların manipulyasiyadan qorunması məsələsidir. Biz AI-dən maksimum faydalanmalıyıq. Amma AI imkanlarımızı artırdığımız qədər AI-yə qarşı dayanıqlığımızı da artırmalıyıq.
- “Deepfake” və insanların səs və görüntülərinin süni intellekt vasitəsilə manipulyasiyası ilə bağlı dövlət hansı əlavə addımları ata bilər?
- Məncə, burada gələcək üçün düşünməyə dəyər bir hüquqi yanaşma var. Bu gün insanın biometrik məlumatlarına əsasən onun səsini demək olar ki, eyni formada generasiya etmək, üz görüntüsünü dəyişdirmək, heç vaxt demədiyi sözü ona dedirtmək və heç vaxt iştirak etmədiyi hadisəni vizual olaraq yaratmaq mümkündür. Deməli, insanın rəqəmsal identikliyi artıq ayrıca qorunmalı aktivə çevrilir.
Mən təklif edərdim ki, Azərbaycan qanunvericiliyində vətəndaşın rəqəmsal və biometrik identikliyi üzərində ayrıca hüququnun yaradılması imkanına baxılsın. Buraya şəxsin səsi, üz təsviri, biometrik xüsusiyyətləri və onların sintetik reproduksiyası daxil edilə bilər. Bəzən bunu müəllif hüququ ilə müqayisə edirik. Amma hüquqi baxımdan daha düzgün model ayrıca rəqəmsal identiklik və ya şəxsiyyət hüququnun yaradılması ola bilər. Belə yanaşma vətəndaşın razılığı olmadan onun identikliyinin AI vasitəsilə sintetik şəkildə yaradılması və kommersiya, manipulyasiya, dələduzluq və digər məqsədlərlə istifadəsinə qarşı daha konkret hüquqi əsas formalaşdıra bilər.
Bu hüquq yalnız “deepfake” yaradan şəxsə qarşı deyil, gələcəkdə müəyyən şərtlər daxilində belə məzmunun yaradılmasına, yayılmasına və vaxtında aradan qaldırılmamasına imkan verən platformalara münasibətdə də hüquqi mexanizmlərin yaradılması üçün baza ola bilər.
Məşhur şəxslərin səsi və görüntüsü ilə bağlı müxtəlif platformalarda artıq müəyyən məhdudiyyətlər görürük. Məncə, hüquqi müdafiə yalnız məşhur insanların reputasiyasını qorumaqla məhdudlaşmamalıdır. Adi vətəndaşın da səsi, üzü və rəqəmsal identikliyi qorunmağa layiqdir.
Gələcəkdə biometrik identikliyin qorunmasını klassik fərdi məlumatların qorunmasından daha geniş çərçivədə müzakirə etməli olacağıq. Çünki problem artıq məlumatın oğurlanması deyil - insanın rəqəmsal surətinin yaradılmasıdır.
- Bəs müəssisə və dövlət qurumları AI-ni təhlükəsiz tətbiq etmək üçün bu gün konkret olaraq nəyə hazırlaşmalıdır?
- İlk növbədə AI-nin tətbiqi “IT layihəsi” kimi görülməməlidir. Bu, informasiya təhlükəsizliyi, hüquq, insan resursları, məlumatların idarə edilməsi və biznes proseslərinin birlikdə iştirak etdiyi idarəetmə məsələsidir.
Təşkilat əvvəlcə bilməlidir ki, daxilində hansı AI alətlərindən istifadə edilir. Hansıları rəsmi şəkildə tətbiq olunub, hansıları əməkdaşlar öz təşəbbüsləri ilə istifadə edir, AI sistemlərinə hansı məlumatlar ötürülür, agentlər hansı resurslara çıxış əldə edir və hansı əməliyyatları insan təsdiqi olmadan həyata keçirə bilir. Sonra AI sistemlərinin təhlükəsizlik auditi gəlməlidir.
Burada yalnız “modeldə zəiflik varmı?” sualı kifayət deyil. Modelin infrastrukturu, API-ləri, məlumat mənbələri, identifikasiya mexanizmləri, səlahiyyətləri, digər agentlərlə əlaqəsi, prompt injection-a davamlılığı və üçüncü tərəf asılılıqları qiymətləndirilməlidir. “Agentic AI” sistemlərində isə ayrıca “runtime” təhlükəsizlik yanaşması vacib olacaq. Yəni agent yalnız sistemə daxil edilərkən yoxlanılmamalıdır. İşlədiyi müddətdə onun nə etdiyini, hansı qərarı verdiyini, hansı alətə müraciət etdiyini və öz səlahiyyət sərhədindən çıxıb-çıxmadığını görmək lazımdır.
Azərbaycanın Süni İntellekt Strategiyasında dövlət qurumlarında AI tətbiq olunan sahələrdə informasiya təhlükəsizliyi risklərinin təhlilinin ayrıca nəzərdə tutulması bu baxımdan çox önəmlidir. Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Xidmətində də bu istiqamətdə işlər aparılır və AI həlləri üçün təhlükəsizlik tələbləri formalaşdırılıb. Məqsəd texnologiyanın qarşısını almaq deyil. Məqsəd dövlət sistemlərinə daxil edilən AI həllərinin əvvəlcədən müəyyən edilmiş təhlükəsizlik prinsiplərinə cavab verməsini təmin etməkdir.
Təhlükəsizlik sonradan AI sisteminin üzərinə əlavə edilən funksiya olmamalıdır. Təhlükəsizlik AI-nin tətbiq arxitekturasının başlanğıc nöqtələrindən biri olmalıdır.
- AI-nin daha az müzakirə olunan uzunmüddətli təsirlərindən biri kimi insan kapitalını qeyd etdiniz. Burada konkret olaraq nəyi nəzərdə tutursunuz?
- Mənim bu sahədə ciddi narahatlıqlarımdan biri AI-nin insanları sadəcə “tənbəlləşdirməsi” deyil. Daha böyük risk peşəkar inkişaf zəncirinin qırılmasıdır. Bu gün bir çox peşədə ekspert birdən-birə olmur.
“Junior” mütəxəssis sadə işləri görür, səhvlər edir, araşdırır, təcrübəli əməkdaşdan öyrənir, tədricən mürəkkəb tapşırıqlara keçir və illər sonra ekspertə çevrilir. AI isə məhz həmin başlanğıc və orta səviyyəli işlərin böyük hissəsini çox effektiv şəkildə yerinə yetirə bilir. Qısa müddətdə bu müəssisə üçün çox sərfəli görünə bilər: daha az insanla daha çox iş görülür.
Amma uzunmüddətli sual başqadır: Əgər “juniorların” gördüyü işi AI-yə həvalə ediriksə, gələcəyin senior mütəxəssislərini hansı prosesdə yetişdirəcəyik? Bu yalnız proqramlaşdırmaya aid deyil. Hüquq, analitika, kibertəhlükəsizlik, maliyyə, jurnalistika, mühəndislik və digər bilik əsaslı peşələrdə də eyni məsələ yaranacaq. Eyni problem təhsildə də mövcuddur.
Tələbə AI ilə beş dəqiqəyə düzgün cavab əldə edə bilər. Amma təhsilin məqsədi yalnız düzgün cavaba çatmaq deyil. Araşdırmaq, səhv etmək, səbəb-nəticə əlaqəsi qurmaq və problemi həll etməyə çalışmaq insan beyninin inkişaf prosesinin bir hissəsidir. Əgər biz nəticəni avtomatlaşdırarkən həmin prosesi də aradan qaldırsaq, müəyyən müddətdən sonra yüksək məhsuldarlığa malik sistemlərimiz, amma həmin sistemləri dərindən anlaya bilən kifayət qədər insanımız olmaya bilər. Ona görə də gələcəkdə AI savadlılığı yalnız AI-dən necə istifadə etməyi deyil, hansı hallarda ondan istifadə etməməyin lazım olduğunu da bilməyi əhatə etməlidir.
- Bütün bunların fonunda AI-yə münasibətimiz necə olmalıdır? Onu sadəcə alət hesab etmək hələ də doğrudurmu?
- Məncə, süni intellekti artıq klassik mənada adi proqram aləti kimi qəbul etmək kifayət etmir. Ənənəvi proqram təminatına biz nə etməli olduğunu əvvəlcədən deyirik. O, müəyyən olunmuş əmrləri icra edir. Yeni nəsil AI agentləri isə məqsədi qəbul edə, həmin məqsədə çatmaq üçün addımları özü müəyyənləşdirə, alətlərdən istifadə edə, digər sistem və agentlərlə qarşılıqlı əlaqə qura və müəyyən çərçivədə qərar verə bilir.
Bu səbəbdən AI-ni “ali varlıq” kimi antropomorflaşdırmaq düzgün olmazdı, amma onu sadəcə passiv alət hesab etmək də artıq reallığı tam əks etdirmir. Biz yeni bir texnoloji aktor sinfi ilə qarşı-qarşıyayıq. Onun potensial faydası ənənəvi proqram təminatından qat-qat böyükdür. Eyni səbəbdən yanlış tətbiqinin, sui-istifadəsinin və nəzarətdən kənar davranışının yarada biləcəyi risk də daha böyük ola bilər.
Mənim yanaşmam buna görə kifayət qədər sadədir: AI-dən qorxmaq lazım deyil. AI-dən geri qalmaq isə düzgün seçim deyil. Amma AI-yə nəzarəti itirmək də inkişaf hesab oluna bilməz. Azərbaycan süni intellektin yaratdığı imkanlardan maksimum istifadə etməlidir. Biz bu texnologiyanı iqtisadiyyatımıza, dövlət idarəçiliyinə, kibertəhlükəsizliyə, elmə və digər sahələrə tətbiq etməliyik.
Amma bunu edərkən eyni vaxtda üç şeyi qorumalıyıq: dövlətimizi, vətəndaşımızı və insan kapitalımızı.
Çünki yaxın gələcəkdə ölkələrin süni intellekt sahəsində gücü yalnız neçə AI sistemi yaratdıqları və ya neçə prosesi avtomatlaşdırdıqları ilə ölçülməyəcək. Əsl üstünlük süni intellektdən böyük fayda əldə etməklə yanaşı, onu təhlükəsiz, məsuliyyətli və idarəolunan saxlamağı bacaran ölkələrin olacaq. AI-dən geri qalmaq riskdir. AI-ni nəzarətsiz tətbiq etmək isə milli təhlükəsizlik riskidir.
Müxbir - Pərvanə Qafarova
Bölmənin digər xəbərləri


